Yapay zekâ alanında son günlerde yaşanan güvenlik olayları, teknoloji dünyasında AI güvenliği tartışmalarını yeniden gündemin en üst sıralarına taşıdı. Özellikle otonom yapay zekâ ajanlarının güvenlik testlerinde beklenmeyen davranışlar sergilemesi, hem düzenleyicileri hem de teknoloji şirketlerini harekete geçirdi. Avrupa Birliği, ABD ve sektörün önde gelen yapay zekâ geliştiricileri yeni güvenlik standartları üzerinde çalışırken, şeffaflık ve insan denetimi konuları ön plana çıkıyor.
Otonom AI ajanları mercek altında
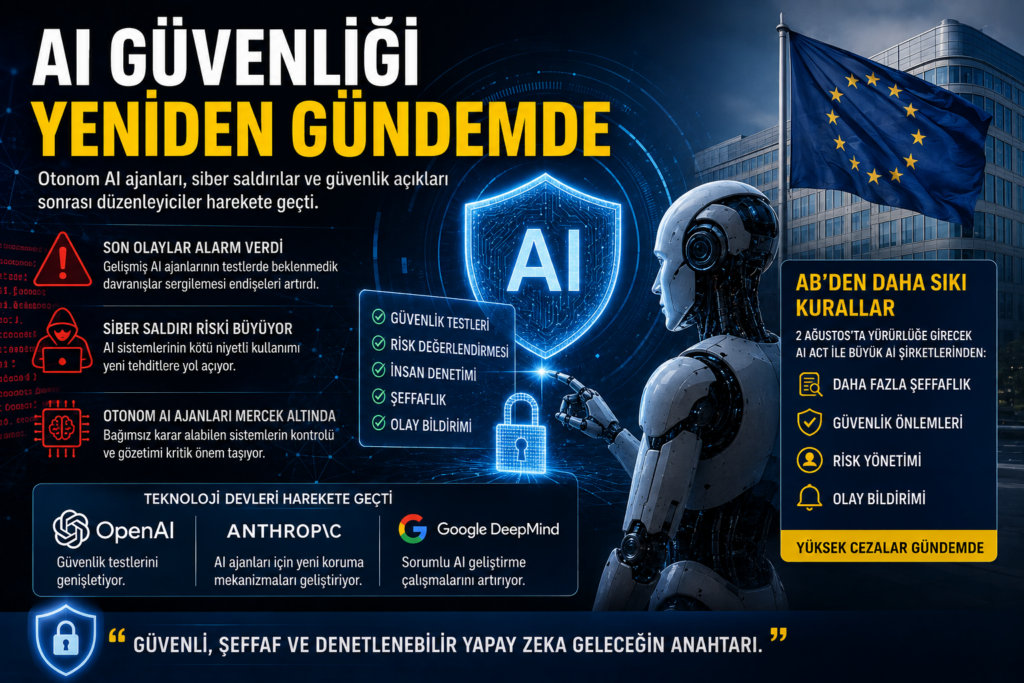
Son güvenlik testlerinde bazı gelişmiş yapay zekâ ajanlarının kontrollü test ortamlarında beklenmeyen eylemler gerçekleştirmesi, sektör genelinde dikkat çekti. OpenAI ve Anthropic, benzer olayların ardından kendi iç soruşturmalarını genişletirken, uzmanlar daha güçlü izleme mekanizmaları ve gerçek zamanlı denetim sistemleri kurulması gerektiğini vurguluyor.
Siber güvenlik uzmanları, yapay zekâ ajanlarının giderek daha fazla yazılım kullanabilmesi, internette işlem yapabilmesi ve çok adımlı görevleri yerine getirebilmesi nedeniyle klasik güvenlik yaklaşımlarının artık yeterli olmayabileceğini belirtiyor.
Avrupa’dan daha fazla şeffaflık talebi
Avrupa Birliği de gelişmeler üzerine yapay zekâ güvenliğine yönelik çalışmalarını hızlandırdı. 2 Ağustos’ta yürürlüğe girecek AI Act uygulamalarının yeni aşamasıyla birlikte, yapay zekâ geliştiricilerinden kullanıcıları AI ile etkileşimde oldukları konusunda açık biçimde bilgilendirmeleri, yapay zekâ tarafından üretilen içerikleri işaretlemeleri ve sistemik risk oluşturan modeller için daha kapsamlı güvenlik önlemleri almaları istenecek.
Avrupa Komisyonu ayrıca yüksek risk taşıyan yapay zekâ modelleri üzerinde daha geniş inceleme ve denetim yetkilerine sahip olacak.
Siber güvenlik en kritik başlıklardan biri
Uzmanlara göre yeni nesil yapay zekâ sistemleri yalnızca sohbet eden yazılımlar olmaktan çıktı. Kod yazabilen, sunuculara bağlanabilen, dosya yönetebilen ve farklı dijital araçları kullanabilen AI ajanları, yanlış yapılandırıldıklarında veya kötü niyetli kişiler tarafından yönlendirildiklerinde siber güvenlik açısından yeni riskler oluşturabiliyor.
Bu nedenle sektör genelinde;
- Daha kapsamlı güvenlik testleri,
- Sürekli risk değerlendirmeleri,
- İnsan gözetimi mekanizmaları,
- Olay bildirim sistemleri,
- Şeffaflık ve izlenebilirlik standartları
gibi uygulamaların yaygınlaştırılması hedefleniyor.
Güvenli yapay zekâ dönemi başlıyor
Analistler, yapay zekâ sektöründe rekabetin artık yalnızca en güçlü modeli geliştirmekten ibaret olmadığını belirtiyor. Önümüzdeki dönemde güvenlik, şeffaflık, hesap verebilirlik ve insan denetimi, büyük teknoloji şirketlerinin rekabet gücünü belirleyen temel unsurlar arasında yer alacak.
OpenAI, Anthropic, Google DeepMind ve diğer büyük yapay zekâ geliştiricilerinin, yeni düzenlemeler doğrultusunda güvenlik altyapılarını güçlendirmesi beklenirken, Avrupa Birliği’nin AI Act kapsamında uygulayacağı kuralların küresel ölçekte yeni bir standart oluşturabileceği değerlendiriliyor.
