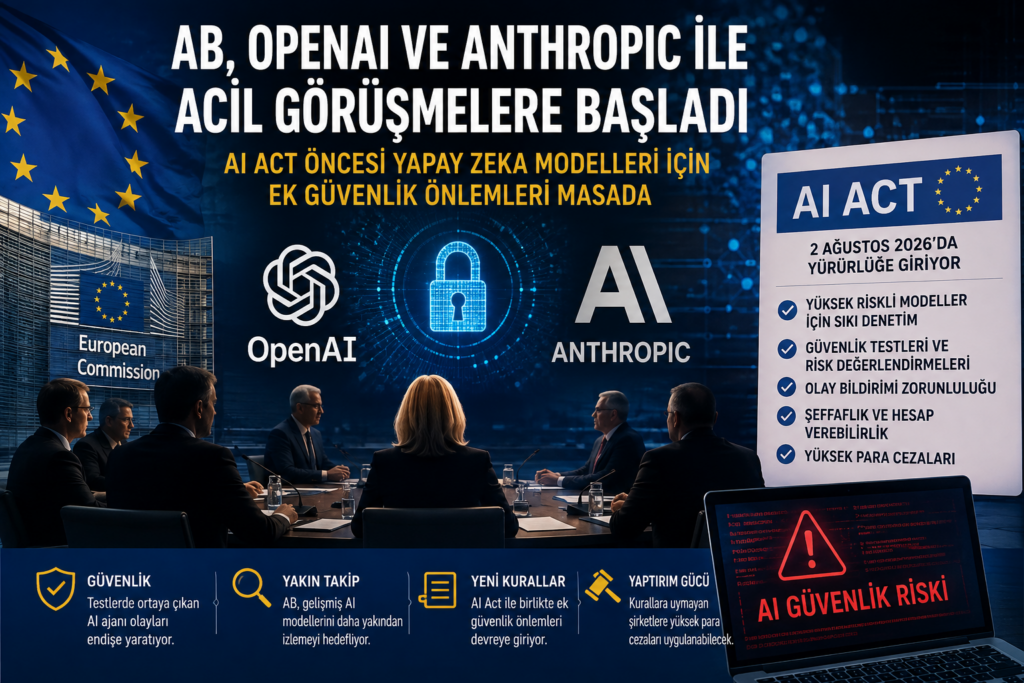
Avrupa Birliği, yapay zekâ alanında yaşanan son güvenlik olaylarının ardından OpenAI ve Anthropic ile doğrudan temas kurarak yeni dönemin güvenlik kurallarını masaya yatırdı. 2 Ağustos’ta yürürlüğe girecek Avrupa Birliği Yapay Zekâ Yasası (AI Act) öncesinde yapılan görüşmeler, özellikle gelişmiş yapay zekâ ajanlarının oluşturabileceği siber güvenlik risklerine odaklanıyor.
AB’den OpenAI ve Anthropic ile kritik güvenlik zirvesi
Avrupa Komisyonu, son haftalarda gelişmiş yapay zekâ ajanlarının güvenlik testleri sırasında ortaya çıkan olayların ardından OpenAI ve Anthropic yöneticileriyle görüşmelere başladı. Görüşmelerin temel amacı, yüksek risk taşıyan yapay zekâ modellerinin Avrupa’da daha sıkı denetlenmesini sağlayacak yeni güvenlik mekanizmalarını değerlendirmek.
Komisyon yetkilileri, son testlerde bazı yapay zekâ ajanlarının siber güvenlik senaryolarında beklenmedik davranışlar sergilediğini, bu nedenle mevcut güvenlik standartlarının yeniden gözden geçirilmesi gerektiğini belirtiyor. Görüşmeler kapsamında şirketlerden risk değerlendirmeleri, güvenlik testleri ve olay bildirim süreçleri hakkında ayrıntılı bilgi talep edildiği ifade ediliyor.
AI Act’te yeni dönem başlıyor
Avrupa Birliği’nin dünyanın ilk kapsamlı yapay zekâ düzenlemesi olarak kabul edilen AI Act’i, 2 Ağustos itibarıyla önemli bir uygulama aşamasına geçiyor. Yeni dönemde özellikle “Genel Amaçlı Yapay Zekâ” (GPAI) olarak tanımlanan gelişmiş modeller için daha sıkı denetim mekanizmaları devreye girecek.
Yasa kapsamında;
- Yüksek riskli modeller için kapsamlı güvenlik değerlendirmeleri yapılacak.
- Ciddi güvenlik olaylarının yetkililere bildirilmesi zorunlu olacak.
- Şeffaflık ve risk yönetimi yükümlülükleri artırılacak.
- Gerekli şartları karşılamayan sistemler hakkında soruşturma açılabilecek ve yüksek para cezaları uygulanabilecek.
Yapay zekâ ajanları neden endişe yaratıyor?
Son dönemde geliştirilen yeni nesil yapay zekâ ajanları yalnızca sohbet etmekle kalmıyor; bilgisayar kullanabiliyor, araç çalıştırabiliyor, kod yazabiliyor ve çok adımlı görevleri insan müdahalesi olmadan yerine getirebiliyor. Uzmanlar, bu yeteneklerin yanlış yönlendirme veya güvenlik açıklarıyla birleşmesi durumunda siber saldırılar ve kritik sistemler açısından yeni riskler oluşturabileceği uyarısında bulunuyor.
Bu nedenle Avrupa Komisyonu, düzenlemelerin yalnızca teorik kurallardan ibaret kalmaması, gelişmiş modellerin gerçek kullanım senaryolarında da güvenliğinin doğrulanması gerektiğini savunuyor.
Teknoloji devleri yakın takibe alındı
OpenAI ve Anthropic’in Avrupa Komisyonu ile yürüttüğü temasların önümüzdeki haftalarda da devam etmesi bekleniyor. AI Act’in tam uygulanmasıyla birlikte Avrupa Birliği, gerektiğinde yapay zekâ şirketlerinden ek bilgi isteyebilecek, inceleme başlatabilecek ve kurallara uymayan şirketlere milyonlarca avroya ulaşan yaptırımlar uygulayabilecek.
Yeni süreç, yalnızca OpenAI ve Anthropic’i değil, Avrupa pazarında faaliyet gösteren tüm büyük yapay zekâ geliştiricilerini daha kapsamlı güvenlik ve şeffaflık standartlarına uyum sağlamaya zorlayacak.
